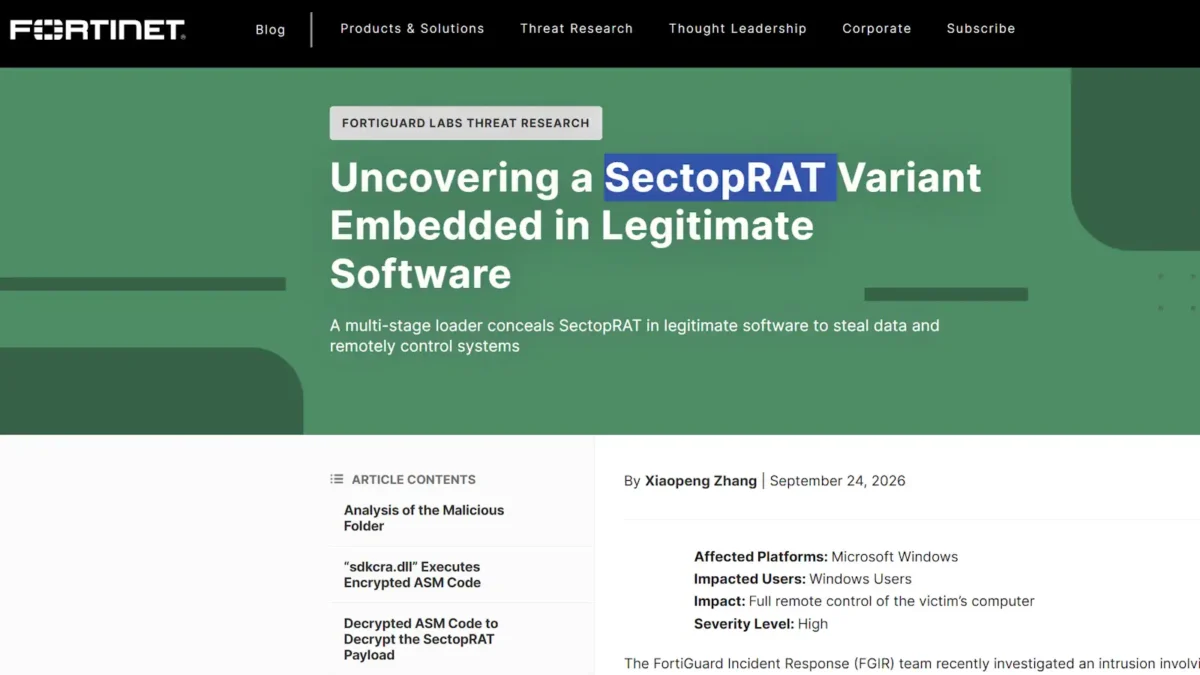
Si hay algo que caracteriza al ciclo de noticias sobre ciberseguridad es su carácter repetitivo, algo que vuelve a quedar demostrado con un ataque de SectopRAT contra Windows. Según un análisis publicado recientemente por Xiaopeng Zhang, investigador de FortiGuard, la última variante se encuentra oculta en «software legítimo manipulado que roba credenciales y permite controlar sistemas de forma remota».
SectopRAT llegó por primera vez a mi atención en, agárrense, 2019, cuando un aviso de NHS Digital alertó a los equipos de seguridad sobre este entonces nuevo troyano de acceso remoto basado en .NET, que se comercializaba activamente en foros de ciberdelincuencia. En 2023, Darktrace observó «un resurgimiento de SectopRAT en los entornos de los clientes» de los sectores educativo y empresarial en Estados Unidos, Europa, Oriente Medio y África, y Asia-Pacífico.
Un par de años después, la amenaza seguía activa. Los laboratorios de seguridad de Malwarebytes informaron de que el troyano de acceso remoto se distribuía integrado en un instalador falso del navegador Chrome difundido mediante anuncios maliciosos de Google.
Última variante de SectopRAT
Avancemos hasta hoy. Zhang ha advertido de que esta variante de SectopRAT (también conocida como ArechClient2) es capaz de recopilar datos confidenciales del dispositivo de la víctima, capturar pantallas, gestionar procesos y archivos de forma remota, controlar bots y realizar otras formas de gestión remota del dispositivo.
El malware estaba oculto en software legítimo, descrito únicamente como un producto de una empresa auténtica con una larga trayectoria en el desarrollo de estaciones de trabajo de audio digital. Utilizaba un cargador de varias etapas para extraer su payload de los archivos, además de aplicar técnicas de hash de API y llamadas indirectas a funciones, así como carga en memoria para ejecutar el payload final basado en .NET.
«Creemos que los atacantes utilizaron la aplicación legítima para que el malware pareciera menos sospechoso», me explicó Zhang. «Manipularon el archivo FrameworkBase.dll para cargar en secreto el payload de SectopRAT». SectopRAT tiene un historial de hacerse pasar por software legítimo, como el instalador de Notion y Claude Desktop».
Cuidado con el método de distribución
Según Robert Coles, Senior Manager of Threat Intelligence Security en Black Duck, el método de distribución es la principal conclusión que debemos extraer. «Los usuarios están acostumbrados a evitar archivos sospechosos», afirmó Coles, «pero es mucho más probable que confíen en software legítimo».
Esto significa que los equipos de seguridad deben empezar a centrarse menos en si una aplicación parece fiable «y más en si su comportamiento es coherente con lo que esa aplicación debería hacer realmente».
Jason Soroko, Senior Fellow en Sectigo, coincide. «La carga por etapas y la ejecución en memoria hacen que sea importante supervisar lo que hace el software después de su instalación», explicó Soroko a TechFinitive, «y no limitarse a analizar el archivo descargado».
Como aconsejó acertadamente Soroko, un programa de audio que acceda a las credenciales del navegador o ejecute comandos no relacionados debería ser objeto de investigación, independientemente de su nombre.
Dejaré la última palabra a Len Noe, Solutions Architect en BeyondTrust, quien concluyó: «La identidad por sí sola no genera riesgo. El privilegio sí. Cada credencial almacenada en la caché de un navegador, cada sesión de larga duración y cada permiso de administrador local en una estación de trabajo constituyen una posible vía de acceso a privilegios. Malware como SectopRAT es simplemente una forma eficiente de recopilar esas vías de acceso a gran escala. Esto es especialmente cierto porque las credenciales robadas sobreviven a la propia infección».
 Trending